 Sealfie
L'IA et la cybersécurité, sur PrivacyBreak
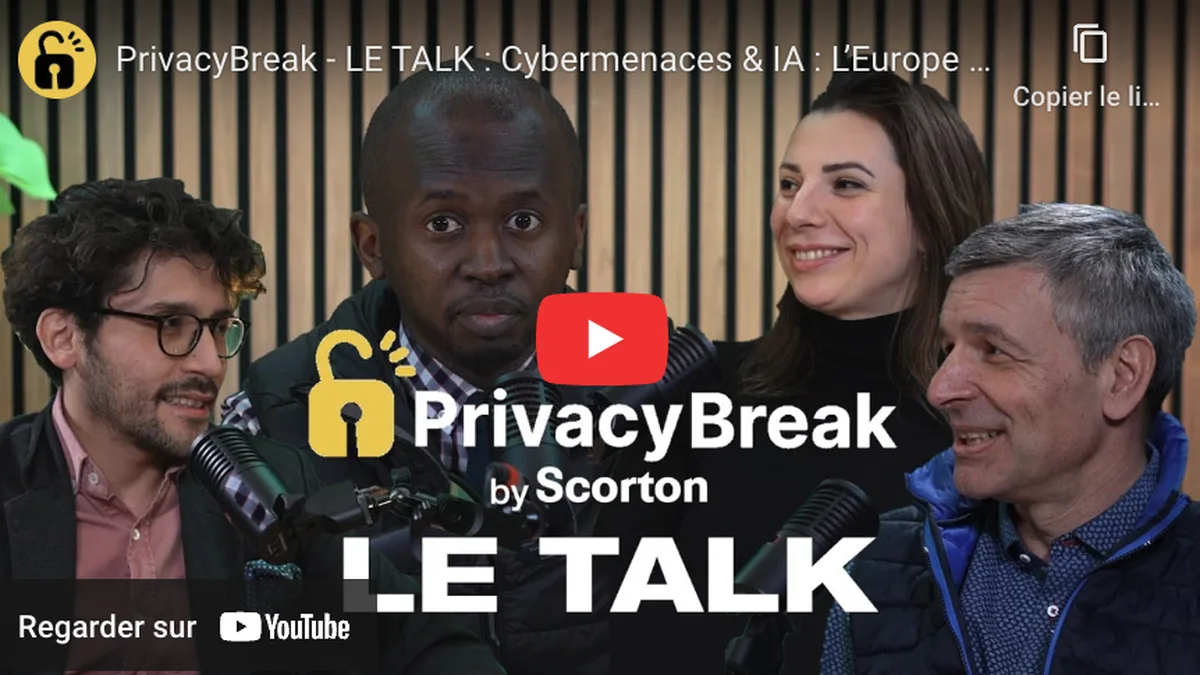
Nicolas Thomas a participé au podcast PrivacyBreak — LE TALK pour discuter de l’IA et de la cybersécurité, aux côtés de Bacely Yorobi, dirigeant de Scorton.
L’IA générative comme outil de fraude
Pour moins de cent euros par mois, un attaquant accède à des modèles capables de produire des deepfakes crédibles, qu’il s’agisse d’imiter une voix ou de rédiger un courriel frauduleux. Ce qui exigeait hier une compétence rare est devenu un abonnement.
La fraude au faux ordre de virement en est le débouché le plus rentable. Les cas documentés montrent des visioconférences entières truquées, dont celle qui a coûté 25 millions de dollars au groupe Arup en 2024.
Au-delà de la détection
Face à ces outils, chercher à reconnaître le faux revient à courir derrière une cible que l’attaquant optimise. L’approche retenue pour Sealfie est inverse : certifier positivement les interactions réelles, plutôt que traquer les fausses.
La vérification recoupe plusieurs sources indépendantes, puis le résultat est scellé et lié sur une chaîne ouverte. L’objectif n’est pas de démasquer un criminel, mais de permettre à une personne légitime d’établir son identité de façon irréfutable.
Une mécanique qui ne demande pas de discipline
L’application guide la personne à chaque étape, y compris lorsqu’elle suspecte une fraude. Aucune formation préalable n’est nécessaire, et la protection ne dépend donc pas d’une vigilance maintenue dans le temps.
L’IA n’est pas à craindre en soi. Ce qui compte, c’est de disposer d’outils pratiques face à l’usage qu’en font les criminels.
Tester votre procédure
Le Challenge 30 minutes simule une attaque de fraude au dirigeant sur votre procédure de validation, avec votre accord. Vous repartez avec le rapport écrit.